인공지능(AI)을 앞세워 국내 금융권을 겨냥한 해킹 공격이 프라뱅, 고팍스 등 가상자산거래소까지 번지면서 보안 대응 역량에도 관심이 쏠린다. 국내 가상자산거래소들은 올해 대형 증권사를 웃도는 수준으로 정보보호 부문 투자액을 늘리고, 전담인력을 다수 확보하면서 한층 더 보안수준을 높였다.
증권사보다 투자 더했다
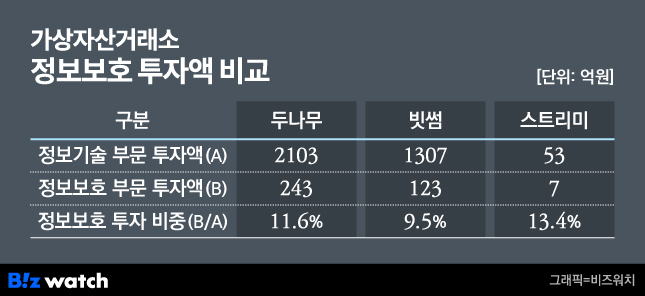
20일 한국인터넷진흥원(KISA) 정보보호 공시 포털에 따르면 지난해 가상자산거래소 업비트 운영사 두나무의 정보보호 부문 투자액은 243억4152만원으로 집계됐다.
두나무는 2021년부터 정보보호 현황을 꾸준히 공시했다. 관련 투자액은 2021년 56억5171만원에서 2022년 86억8222만원, 2023년 92억272만원, 2024년 147억7875만원으로 꾸준히 늘었다. 지난 5년간 두나무의 정보보호 투자액의 연평균 상승률은 44%에 달한다.
빗썸의 지난해 말 정보보호 부문 투자액은 123억6921만원으로 집계됐다. 2024년 106억4255만원과 비교해 16.2% 상승한 수치다. 빗썸의 경우 2020년 이래 잠시 정보보호 공시를 중단했다가 2024년부터 공시를 재개했다.
두나무와 빗썸의 정보보호 부문 투자액은 거래 중개 기능과 투자자 보호 측면에서 공통점을 가진 국내 증권사와 비교해도 밀리지 않는다. 한국투자증권(187억6047만원), 신한투자증권(171억55만원), NH투자증권(124억86만원), KB증권(122억2736만원), 하나증권(100억4456만원) 등과 비교해 더 많거나 비슷한 수준이다.
“CISO·CPO 분리해야”
두나무와 빗썸은 정보보호 공시 의무대상이지만 코인원, 디지털엑스(옛 코빗), 고팍스 운영사 스트리미는 이에 해당하지 않는다.
의무대상이 아님에도 자율적으로 정보보호 현황을 공시한 곳은 스트리미가 유일하며, 2018년부터 공시를 해오고 있다. 스트리미의 정보보호 투자액은 지난해 7억1078만원으로 집계됐다. 코인원은 별도로 정보보호 공시를 하고 있지는 않으나, 전체 정보기술(IT) 예산의 30% 가량을 정보보호 투자에 할애한다.
정보보호최고책임자(CISO)와 개인정보보호책임자(CPO)의 겸직 문제는 과제로 남았다. 두나무, 빗썸, 스트리미 모두 한 명의 임원이 CISO와 CPO를 겸직했다.
현행법상 CISO와 CPO의 겸직은 가능하나, 정보보안 전략과 실행을 총괄하는 CISO와 개인정보를 관리하는 CPO의 역할이 다른만큼 독립성을 강화해야 한다는 목소리가 나오고 있다. 금융사의 경우, 금융당국이 CISO 권한을 강화하는 내용의 전자금융거래법 개정을 추진하고 있다.
황석진 동국대 국제정보보호대학원 교수는 “가상자산거래소의 경우 해킹사고가 개인정보 유출과 자산탈취로 동시에 이어질 수 있는 만큼, 사이버 보안 전략을 실행하는 CISO와 개인정보 보호를 총괄하는 CPO를 겸직할 경우 책임소재가 불분명할 수 있다”면서 “각 직책별로 권한을 독립시키고 서로 견제할 수 있는 체계를 확보하는, 실질적인 내부통제 구조를 구축해야만 한다”고 말했다.